本記事は「Token Vault with Organizations Support Is Generally Available」を翻訳した記事です。
要約: Token Vault with Organizations Supportはユーザーごとに組織スコープの個別のトークンレコードを維持し、データ分離を犠牲にせず組織境界内で機能する統合とAIエージェントを強化します。資格情報の分離はポリシーではなくアーキテクチャによって保証されます。
エンタープライズ顧客はSaaSスタック全体でユーザーの代わりに機能するAIエージェントを必要としています。Slackでのワークフロー自動化、Salesforceへのデータ同期、Google Workspaceでのタスク調整などです。実現するにはエージェントがユーザーの既存ツールに対して安全でスコープされたアクセス権を持つ必要があります。
Auth0 Organizationsを使用してB2B SaaSを構築している場合、マルチテナント化はすでに解決済みです。次に難しい課題が待っています。顧客は構築した組織境界を尊重するサードパーティ統合を求めています。
Token Vault with Organizations Supportにより実現できます。ユーザーごとに組織スコープの個別のトークンレコードを維持することで、データ分離を犠牲にせず組織境界内で機能する統合とAIエージェントを強化できます。構造的な境界によって保証される資格情報の分離は、主に3つの理由で重要です。
1. 顧客が求めていた統合を構築する
エンタープライズ顧客は既存ツールと統合しない限りプラットフォームを購入しません。統合を構築する企業は最大のクライアントを維持し、より多くの取引を獲得します。構築しない企業は競合他社に敗北します。
統合はあれば便利な機能ではなく、エンタープライズが製品を実際に使用するために必須です。エージェントはエンタープライズが要求する組織境界内で、Slack、Salesforce、Google Workspace、GitHub、その他のスタック全体でユーザーの代わりに機能できます。
2. セキュリティとコンプライアンスに承認の理由を提供する
マルチテナントアーキテクチャには譲れない保証が1つあります。各顧客のデータは独自のサイロに留まり、組織間の漏洩や予期しないトークン共有は発生しません。Token Vaultは組織ごとに個別のトークンレコードを維持するため、資格情報が組織間で漏洩したり、権限が境界を越えて流出したりすることはありません。
資格情報の分離はポリシーではなくアーキテクチャによって保証されます。デプロイを承認するセキュリティチームとブロックするセキュリティチームの違いはここにあります。分離が構造的であり、すべてのトークンがスコープされ、すべての境界が明確で、すべての交換が監査可能であれば、エンタープライズ展開を停滞させる最大の反対理由は排除されます。
3. パワーユーザーが実際の業務に合わせて作業できるようにする
コンサルタント、監査人、マネージドサービスプロバイダーは複数のクライアントアカウントにまたがって活動しています。以前は組織を切り替えるたびに同じサードパーティアカウントの再接続を何度も求められていました。同じプラットフォーム、同じユーザー、同じアカウントであるにもかかわらず、コンテキストを変更するたびにエクスペリエンスが損なわれていました。
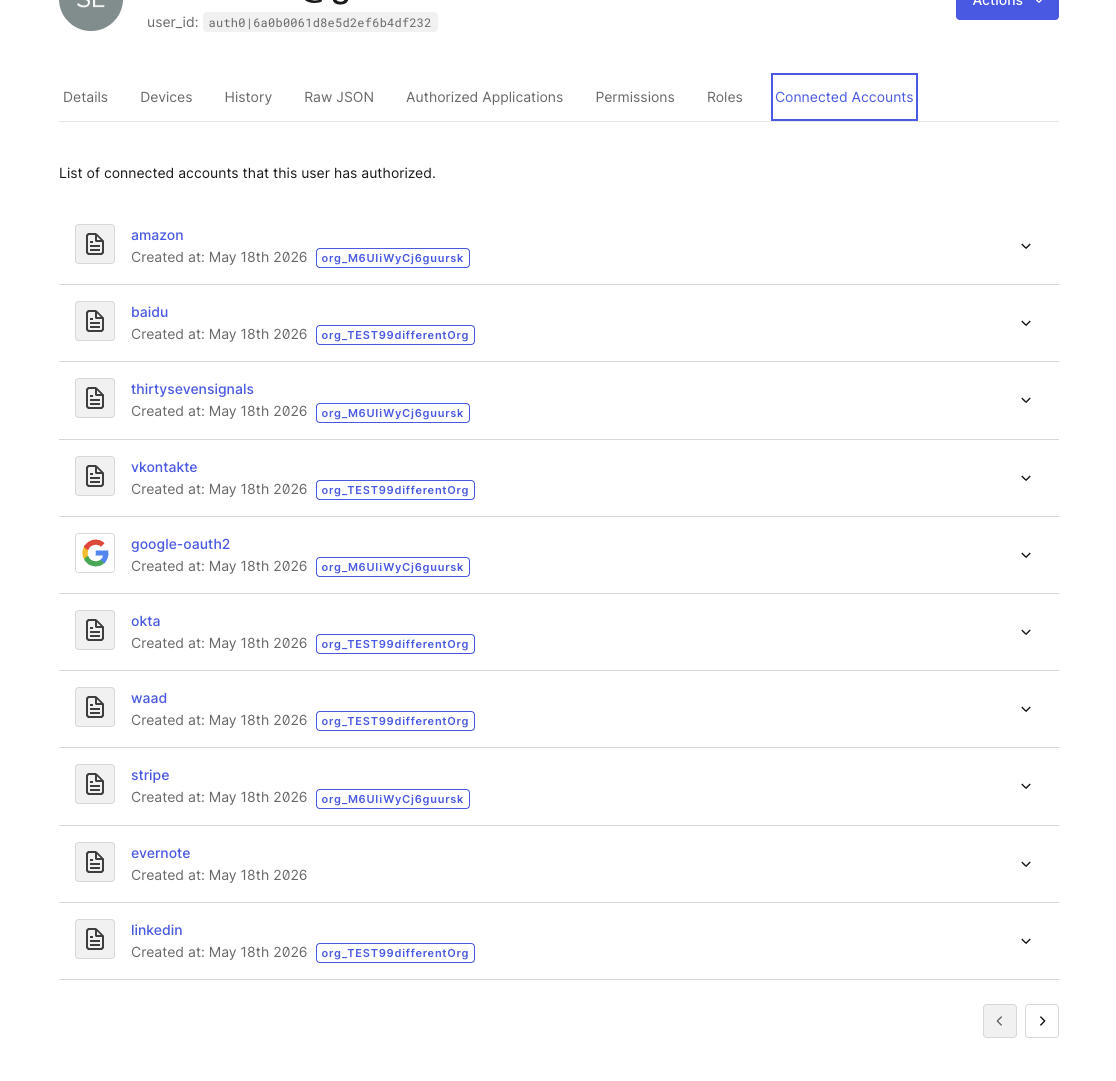
現在、Token Vaultは明確で予測可能な動作により、組織ごとに個別のトークンレコードを維持します。ユーザーは組織ごとに1回接続するだけで、残りはプラットフォームが処理します。
最も価値が高く、最もアクティブなユーザーです。ここでの摩擦はプラットフォームの信頼性に対する信用を損なう可能性があります。摩擦を取り除くことで、最も熱心な顧客の関与を維持し、プラットフォームが実際の業務に合わせて構築された最新ソフトウェアのように感じられます。
Token Vault with Organizations Supportの仕組み
アーキテクチャ。
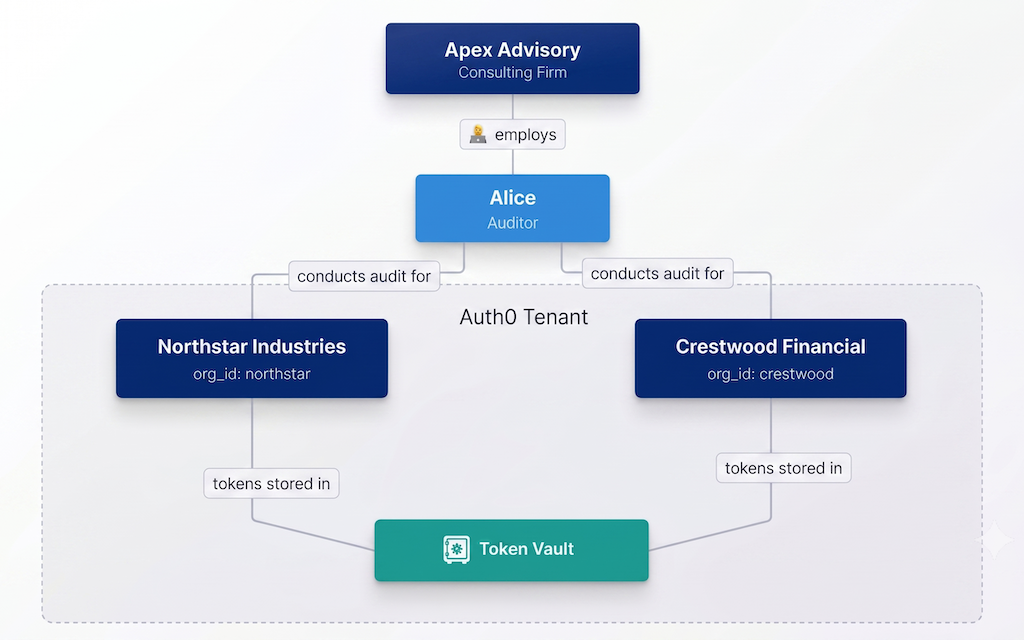
Token Vaultは厳格なデータ分離を維持しながら組織境界を尊重します。フローは以下の通りです。
- 組織Aで作業中にユーザーがサードパーティアカウントを接続(たとえばGoogle Drive)します。
- Token Vaultは組織Aの
org_idにスコープされたリフレッシュトークンを保存します。 - ユーザーが組織Bに切り替え、同じ統合を必要とします。
- プラットフォームは組織コンテキストごとに1回接続するようユーザーに促し、組織ごとに1回限りのセットアップを実施します。
- エージェントとワークフローは組織境界内で安全に実行され、完全なトークンライフサイクル管理(更新、ローテーション、取り消し)が伴います。
結果。プラットフォームはアーキテクチャを妥協せずエンタープライズグレードの接続済みアカウントを提供します。
Token Vault with Organizations Supportの開始方法
- Auth0テナントでOrganizationsが有効になっていることを確認します。
- 組織スコープのコンテキストでToken Vaultを使用するように接続済みアカウントのフローを更新します。
- 最初に単一組織内でトークン交換をテストし、次に組織間の分離を検証します。
- 追加の構成は不要で、組織の分離がデフォルトの動作です。
マルチテナント統合エコシステムの価値
現在成功しているエンタープライズプラットフォームは規模とセキュリティのどちらかを選択していません。両方をシームレスに提供するプラットフォームを構築しています。
Token Vault with Organizations Supportは以前は回避策を必要としていたアーキテクチャの複雑さを排除します。顧客が要求するデータ分離を犠牲にせず、最も複雑で組織的に多様な顧客向けのサードパーティ統合を構築できます。